Info Lebih Lanjut Hubungi Kami

Memahami ISO 27001: Standar Mutlak Keamanan Informasi di Era Transformasi Digital
Memahami ISO 27001 kini menjadi kebutuhan mutlak bagi setiap perusahaan. Standar internasional ini memberikan kerangka kerja komprehensif untuk melindungi aset informasi dari ancaman siber yang terus berevolusi.
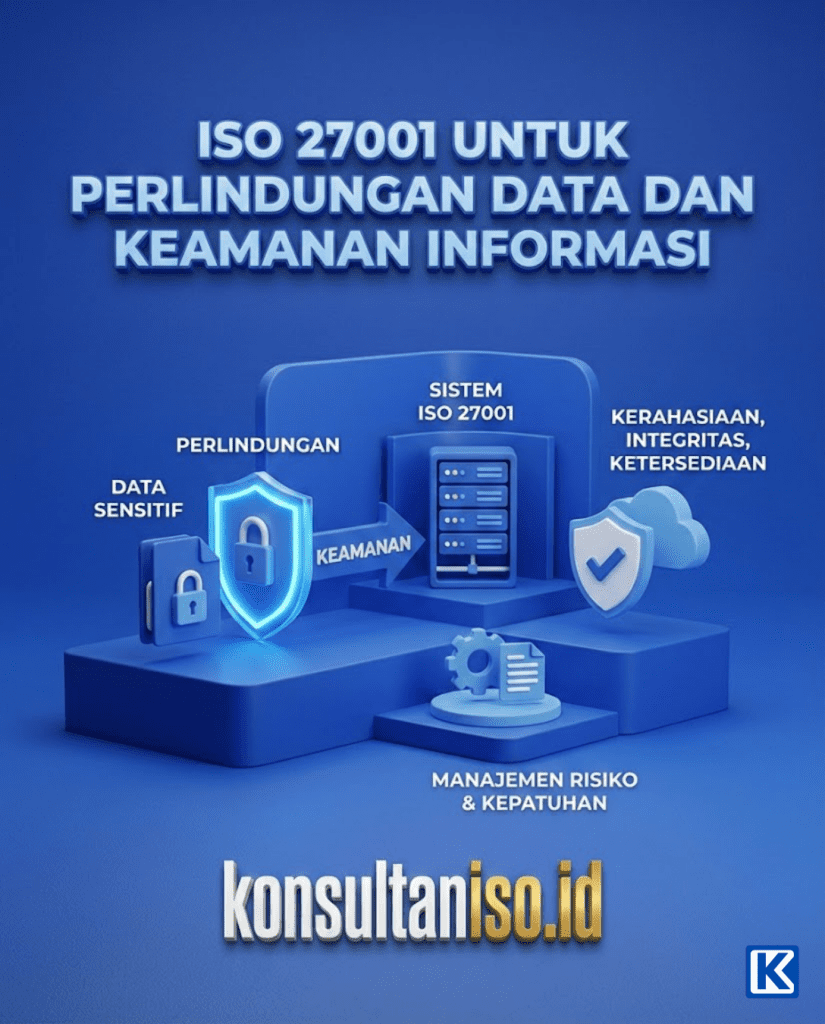
Apa itu ISO 27001? Secara definitif, ISO 27001 adalah standar internasional yang diakui secara global untuk mengelola dan melindungi aset informasi, dengan menyediakan kerangka kerja Sistem Manajemen Keamanan Informasi (SMKI) yang kokoh. Di tengah pusaran era transformasi digital saat ini, memahami ISO 27001 bukan lagi sekadar pelengkap administratif, melainkan sebuah kebutuhan dan standar mutlak bagi kelangsungan bisnis. Dengan standar ini, organisasi dapat memitigasi risiko kebocoran data, pencurian informasi, dan peretasan yang dapat menghancurkan reputasi perusahaan dalam sekejap.
Mengapa Bisnis Anda Wajib Mengadopsi ISO 27001 Saat Ini?
Dalam pengalaman kami selama bertahun-tahun membantu klien KONSULTANISO.ID, kami sering menjumpai perusahaan yang merasa sudah “aman” hanya karena telah memasang firewall atau perangkat lunak antivirus mahal. Kenyataannya, keamanan informasi jauh lebih kompleks dari itu.
Transformasi digital memaksa perusahaan memindahkan operasionalnya ke cloud, menggunakan sistem terintegrasi, dan mempekerjakan staf secara jarak jauh (remote work). Oleh karena itu, ancaman pun bertransformasi. Mulai dari serangan ransomware, phishing, hingga insider threat (ancaman dari dalam internal perusahaan). Di sinilah pentingnya perusahaan memiliki kerangka kerja holistik.
Tiga Pilar Utama: Confidentiality, Integrity, dan Availability (CIA Triad)
Standar ini dibangun di atas konsep fundamental keamanan informasi yang dikenal sebagai CIA Triad. Berikut adalah penjabarannya:
| Komponen CIA | Deskripsi dalam Konteks ISO 27001 | Implementasi Praktis |
| Confidentiality (Kerahasiaan) | Memastikan data hanya dapat diakses oleh pihak yang memiliki wewenang. | Penggunaan password kuat, otentikasi dua faktor (2FA), dan kontrol akses ketat. |
| Integrity (Integritas) | Menjamin akurasi, kelengkapan, dan keandalan informasi agar tidak diubah tanpa izin. | Penggunaan enkripsi, tanda tangan digital, dan version control dokumen. |
| Availability (Ketersediaan) | Memastikan sistem dan data dapat diakses oleh pengguna sah saat dibutuhkan. | Sistem backup rutin, Disaster Recovery Plan (DRP), dan peladen (server) cadangan. |
Manfaat Strategis dan Operasional ISO 27001
Sebagai contoh nyata, sebuah klien kami di sektor teknologi finansial (fintech) sempat hampir kehilangan kontrak besar karena tidak bisa membuktikan kepatuhan tata kelola data mereka. Setelah menerapkan standar sistem manajemen keamanan ini, mereka tidak hanya mengamankan kontrak tersebut, tetapi juga meningkatkan efisiensi operasional secara drastis.
Berikut adalah manfaat utama bagi perusahaan yang bersertifikasi:
- Kepatuhan Terhadap Regulasi Nasional dan Global: Dengan lahirnya Undang-Undang Perlindungan Data Pribadi (UU PDP) di Indonesia dan GDPR di Eropa, kepatuhan adalah harga mati. Standar manajemen keamanan ini membantu organisasi mematuhi persyaratan hukum tersebut sehingga terhindar dari denda miliaran rupiah.
- Meningkatkan Kepercayaan Pelanggan dan Mitra: Sertifikasi internasional adalah bahasa universal. Ketika Anda menunjukkan sertifikat ini, klien otomatis tahu bahwa data berharga mereka ada di tangan yang tepat dan aman.
- Keunggulan Kompetitif di Pasar: Di era di mana privasi adalah barang mewah, memiliki jaminan keamanan siber yang terakreditasi akan membuat perusahaan Anda lebih menonjol dibandingkan kompetitor yang belum bersertifikasi.
- Budaya Keamanan Internal yang Kuat: Selain berfokus pada teknologi, standar ini juga sangat menyoroti peran People (manusia) dan Process (proses). Hal ini secara tidak langsung akan mendidik seluruh staf untuk memiliki kesadaran keamanan (security awareness) tingkat tinggi.
Langkah-Langkah Menerapkan Standar Keamanan Internasional Ini
Penerapannya memang menuntut komitmen manajemen puncak. Namun, dengan panduan yang terstruktur, prosesnya menjadi sangat jelas. Berikut adalah tahapan esensialnya:
1. Analisis Kesenjangan (Gap Analysis)
Langkah pertama adalah membandingkan sistem keamanan yang ada saat ini dengan persyaratan standar. Tujuannya adalah untuk mengetahui seberapa jauh kekurangan yang harus diperbaiki.
2. Penilaian Risiko (Risk Assessment)
Tahapan ini adalah jantung dari SMKI. Anda harus mengidentifikasi semua aset informasi, menemukan kerentanannya, mengevaluasi potensi ancaman, dan menentukan tingkat risiko. Setelah itu, putuskan apakah risiko tersebut akan dimitigasi, diterima, dihindari, atau ditransfer.
3. Pembuatan Kebijakan dan Prosedur (SOP)
Berdasarkan hasil penilaian risiko, perusahaan wajib membuat kebijakan keamanan informasi, menyusun prosedur penanganan insiden, dan merancang aturan penggunaan aset (acceptable use policy).
4. Pelatihan dan Implementasi
Kebijakan yang hebat tidak berguna jika staf tidak memahaminya. Oleh karena itu, lakukan pelatihan komprehensif agar setiap individu tahu peran mereka dalam menjaga sistem manajemen keamanan informasi.
5. Audit Internal dan Tinjauan Manajemen
Sebelum mengundang auditor eksternal, lakukan audit internal untuk menemukan celah yang mungkin masih ada. Hasil audit kemudian dibahas dalam rapat tinjauan manajemen untuk mendapatkan perbaikan lebih lanjut.
6. Audit Eksternal dan Sertifikasi
Badan sertifikasi independen akan datang untuk menilai apakah sistem Anda sudah berjalan sesuai aturan. Jika lulus, sertifikat kebanggaan tersebut akan menjadi milik Anda.
Kesimpulan: Jangan Tunggu Data Anda Bocor!
Kesimpulannya, memahami ISO 27001 dan menerapkannya adalah investasi jangka panjang, bukan biaya pengeluaran. Di era digitalisasi yang serba cepat, keamanan aset informasi adalah nyawa operasional organisasi Anda. Pelanggaran data (data breach) tidak hanya merugikan secara finansial, tetapi juga bisa menghancurkan reputasi bisnis yang sudah dibangun selama puluhan tahun.
Apakah perusahaan Anda siap menghadapi ancaman siber yang semakin kompleks? Jika Anda membutuhkan bantuan, panduan, atau pendampingan penuh untuk mendapatkan sertifikasi ini tanpa hambatan, kami siap membantu.
Hubungi kami sekarang juga! Kunjungi konsultaniso.id atau segera hubungi tim konsultan ahli kami melalui WhatsApp di 0819 3646 3251 untuk mendapatkan konsultasi awal gratis terkait kebutuhan Sistem Manajemen Keamanan Informasi (SMKI) perusahaan Anda.
FAQ (Frequently Asked Questions) seputar ISO 27001
- Berapa lama proses penerapan dan sertifikasi ISO 27001? Secara umum, proses ini memakan waktu antara 3 hingga 6 bulan. Waktu ini sangat bergantung pada skala organisasi, kompleksitas sistem TI, dan kesiapan sumber daya manusia yang ada.
- Apakah standar ini hanya berlaku untuk perusahaan teknologi/IT? Sama sekali tidak. Standar ini bersifat universal dan sangat direkomendasikan untuk semua sektor, termasuk rumah sakit (data rekam medis), firma hukum (dokumen kasus rahasia), perbankan, hingga manufaktur (rahasia dagang).
- Apa perbedaan utama ISO 27001 dengan ISO 9001? ISO 9001 berfokus pada Sistem Manajemen Mutu (kualitas produk/layanan), sedangkan 27001 berfokus penuh pada Sistem Manajemen Keamanan Informasi (perlindungan kerahasiaan data). Namun, keduanya menggunakan struktur High-Level Structure (HLS) sehingga sangat mudah untuk diintegrasikan secara bersamaan.
- Berapa lama masa berlaku sertifikat yang diterbitkan? Sertifikat yang diterbitkan berlaku selama tiga tahun. Selama periode tersebut, badan sertifikasi akan melakukan audit pengawasan (surveillance audit) tahunan untuk memastikan kepatuhan yang berkelanjutan.
Author Bio: Kami adalah praktisi berdedikasi di konsultaniso.id yang memiliki jam terbang tinggi dalam membantu ratusan perusahaan di seluruh Indonesia untuk mencapai standar kualitas, keamanan, dan kepatuhan operasional level internasional. Kami percaya bahwa keamanan yang solid adalah fondasi dari pertumbuhan bisnis yang berkelanjutan.