
Info Lebih Lanjut Hubungi Kami

Audit ISO: Proses Pemeriksaan Dokumen dan Evaluasi Sistem
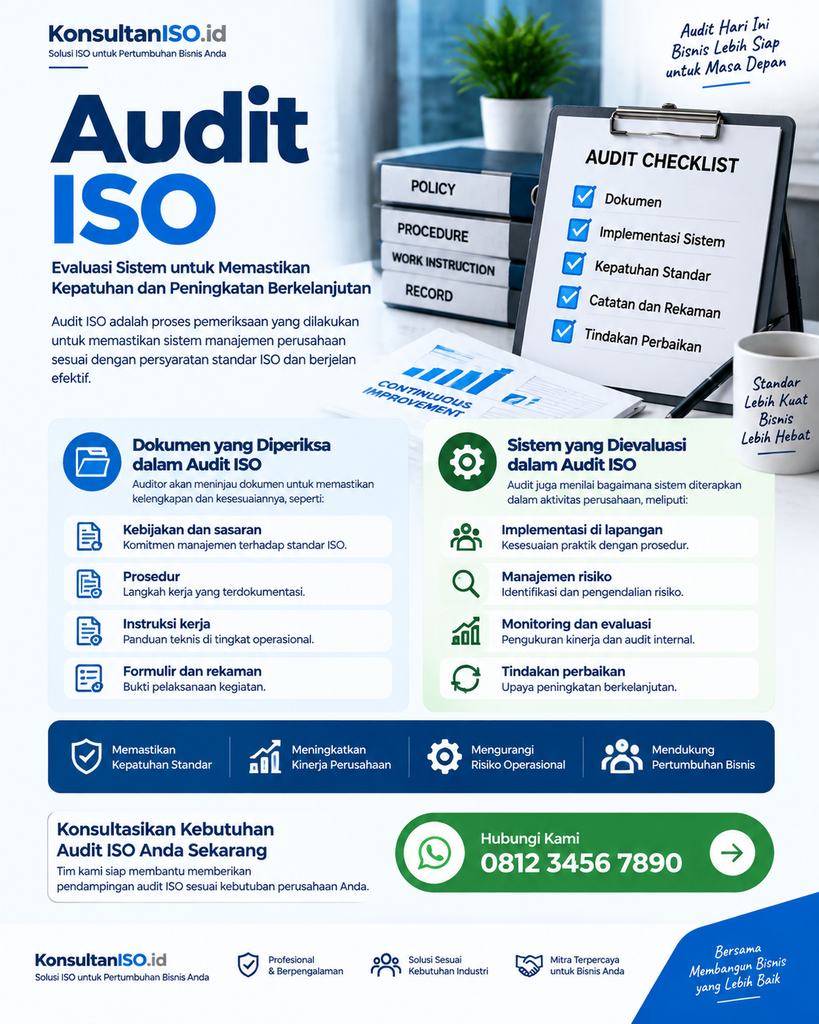
Audit ISO merupakan salah satu tahapan penting dalam memastikan bahwa sistem manajemen perusahaan telah diterapkan sesuai dengan persyaratan standar internasional.
Banyak perusahaan memahami audit ISO hanya sebagai proses pemeriksaan dokumen, padahal audit ISO tidak hanya menilai kelengkapan dokumen, tetapi juga mengevaluasi bagaimana sistem manajemen diterapkan dalam aktivitas operasional perusahaan.
Dalam proses audit, auditor akan memeriksa kesesuaian antara:
- dokumen sistem manajemen
- penerapan di lapangan
- efektivitas proses kerja
- pengelolaan risiko
- kegiatan monitoring dan evaluasi
- tindakan perbaikan perusahaan
Memahami proses audit ISO perusahaan membantu organisasi mempersiapkan diri agar lebih siap menghadapi audit sertifikasi maupun audit internal.
Apa Itu Audit ISO?
Adalah proses pemeriksaan dan evaluasi secara sistematis untuk memastikan bahwa sistem manajemen perusahaan telah memenuhi persyaratan standar ISO yang diterapkan. Audit dilakukan oleh auditor yang memiliki kompetensi untuk menilai apakah perusahaan telah:
- memiliki dokumen sesuai standar
- menerapkan prosedur secara konsisten
- mengendalikan risiko
- melakukan evaluasi kinerja
- menjalankan perbaikan berkelanjutan
Audit ISO bertujuan bukan hanya menemukan kesalahan, tetapi juga mengidentifikasi peluang peningkatan agar sistem perusahaan menjadi lebih efektif.
Perusahaan dapat mempersiapkan audit melalui layanan internal audit ISO sebelum menghadapi audit sertifikasi dari lembaga independen.
Tujuan Audit ISO bagi Perusahaan
Audit ISO memiliki beberapa tujuan utama, yaitu:
Memastikan Kesesuaian Sistem dengan Standar ISO
Auditor memastikan bahwa sistem manajemen perusahaan telah sesuai dengan persyaratan standar yang diterapkan.
Contohnya:
- ISO 9001 untuk sistem manajemen mutu
- ISO 14001 untuk sistem manajemen lingkungan
- ISO 45001 untuk sistem manajemen K3
- ISO 27001 untuk sistem manajemen keamanan informasi
Memastikan Implementasi Sistem Berjalan Efektif
Dokumen ISO tidak cukup hanya dibuat, tetapi harus diterapkan dalam aktivitas operasional perusahaan.
Audit memastikan bahwa prosedur yang tertulis benar-benar dijalankan oleh seluruh bagian organisasi.
Mengidentifikasi Ketidaksesuaian dan Peluang Perbaikan
Audit membantu perusahaan menemukan:
- proses yang belum sesuai
- kelemahan sistem
- risiko yang belum dikendalikan
- peluang peningkatan kinerja
Dokumen yang Diperiksa dalam Audit ISO
Salah satu bagian penting dalam audit ISO adalah pemeriksaan dokumen sistem manajemen.
Auditor akan memastikan bahwa dokumen tersedia, terkendali, sesuai persyaratan, dan diterapkan dalam aktivitas perusahaan.
Berikut dokumen yang umumnya diperiksa dalam audit ISO.
1. Kebijakan dan Sasaran Sistem Manajemen
Dokumen pertama yang diperiksa adalah kebijakan dan sasaran perusahaan.
Auditor akan mengevaluasi apakah kebijakan telah:
- dibuat sesuai tujuan organisasi
- dipahami oleh karyawan
- dikomunikasikan kepada pihak terkait
- menjadi dasar penerapan sistem
Contohnya:
Kebijakan Mutu ISO 9001
Berisi komitmen perusahaan terhadap kualitas produk dan kepuasan pelanggan.
Kebijakan Lingkungan ISO 14001
Berisi komitmen perusahaan dalam mengendalikan dampak lingkungan.
Kebijakan K3 ISO 45001
Berisi komitmen perusahaan terhadap keselamatan dan kesehatan kerja.
Selain kebijakan, auditor juga memeriksa sasaran perusahaan apakah:
- terukur
- memiliki target
- dilakukan monitoring
- dievaluasi pencapaiannya
2. Prosedur Sistem Manajemen ISO
Prosedur merupakan dokumen yang menjelaskan bagaimana suatu proses dilakukan.
Dalam audit ISO, auditor akan memeriksa apakah prosedur:
- tersedia untuk aktivitas penting
- sesuai dengan proses bisnis perusahaan
- dijalankan oleh bagian terkait
- diperbarui jika terdapat perubahan
Contoh prosedur yang diperiksa:
- prosedur pengendalian dokumen
- prosedur pembelian
- prosedur produksi
- prosedur inspeksi
- prosedur pengendalian risiko
- prosedur audit internal
- prosedur tindakan perbaikan
Penyusunan prosedur yang sesuai menjadi bagian penting dalam dokumentasi ISO.
3. Instruksi Kerja
Instruksi kerja merupakan dokumen yang menjelaskan langkah teknis dalam melakukan suatu pekerjaan.
Dokumen ini biasanya lebih detail dibandingkan prosedur.
Contoh instruksi kerja:
- instruksi pengoperasian mesin
- instruksi pemeriksaan kualitas produk
- instruksi penggunaan alat kerja
- instruksi keselamatan kerja
- instruksi pengelolaan data
Dalam audit ISO, auditor akan memastikan bahwa instruksi kerja:
- tersedia di area kerja
- mudah dipahami pengguna
- sesuai dengan aktivitas aktual
- dijalankan oleh karyawan
4. Formulir dan Rekaman
Formulir dan rekaman menjadi bukti bahwa sistem ISO benar-benar diterapkan.
Auditor tidak hanya melihat dokumen prosedur, tetapi juga meminta bukti pelaksanaan.
Contoh formulir dan rekaman:
- laporan inspeksi
- daftar hadir pelatihan
- hasil audit internal
- laporan tindakan koreksi
- evaluasi pemasok
- catatan pemeliharaan mesin
- hasil pengukuran kinerja
Rekaman menjadi bukti objektif bahwa perusahaan menjalankan sistem sesuai standar.
Sistem yang Dievaluasi dalam Audit ISO
Selain dokumen, auditor akan mengevaluasi bagaimana sistem manajemen diterapkan dalam perusahaan.
1. Implementasi Lapangan
Audit ISO akan melihat kondisi nyata di lapangan.
Auditor akan membandingkan:
Dokumen → Proses → Bukti Penerapan
Contohnya:
Dokumen menyatakan perusahaan melakukan inspeksi kualitas setiap hari.
Auditor akan memeriksa:
- apakah inspeksi benar dilakukan
- apakah hasil inspeksi dicatat
- apakah ada tindakan jika ditemukan masalah
Implementasi lapangan menjadi salah satu indikator utama keberhasilan penerapan ISO.
2. Manajemen Risiko
ISO modern menggunakan pendekatan berbasis risiko.
Dalam audit, auditor akan mengevaluasi bagaimana perusahaan:
- mengidentifikasi risiko
- melakukan analisis risiko
- menentukan pengendalian
- memantau efektivitas pengendalian
Contoh:
Risiko Mutu
Produk tidak sesuai spesifikasi pelanggan.
Pengendalian:
- inspeksi kualitas
- pengujian produk
- evaluasi proses produksi
Risiko K3
Terjadi kecelakaan kerja.
Pengendalian:
- identifikasi bahaya
- penggunaan APD
- pelatihan keselamatan
Risiko Keamanan Informasi
Terjadi kebocoran data.
Pengendalian:
- pembatasan akses
- backup data
- keamanan sistem
3. Monitoring dan Evaluasi
Auditor akan memeriksa bagaimana perusahaan melakukan pengukuran dan evaluasi terhadap sistem.
Hal yang diperiksa meliputi:
- indikator kinerja
- hasil pengukuran
- kepuasan pelanggan
- hasil inspeksi
- hasil audit internal
- pencapaian sasaran
Monitoring diperlukan untuk memastikan sistem ISO berjalan efektif dan memberikan manfaat bagi perusahaan.
4. Tindakan Perbaikan
Apabila ditemukan ketidaksesuaian, perusahaan harus melakukan tindakan perbaikan.
Dalam audit ISO, auditor akan mengevaluasi apakah perusahaan:
- menemukan akar masalah
- menentukan tindakan koreksi
- melakukan implementasi perbaikan
- memastikan masalah tidak terulang
Contoh:
Temuan:
Produk cacat meningkat.
Analisis:
Penyebab berasal dari prosedur pemeriksaan yang tidak efektif.
Tindakan perbaikan:
- memperbarui prosedur
- memberikan pelatihan
- meningkatkan pemeriksaan kualitas
Tahapan Audit ISO
Secara umum, proses audit ISO terdiri dari beberapa tahap:
1. Perencanaan Audit
Auditor menentukan:
- ruang lingkup audit
- jadwal audit
- bagian yang akan diperiksa
- kriteria audit
2. Audit Dokumen
Auditor melakukan pemeriksaan terhadap dokumen sistem manajemen.
Yang diperiksa:
- kebijakan
- sasaran
- prosedur
- instruksi kerja
- formulir
- rekaman
3. Audit Implementasi
Auditor melakukan pemeriksaan langsung terhadap penerapan sistem di lapangan.
4. Penyampaian Temuan Audit
Auditor menyampaikan hasil audit berupa:
- kesesuaian
- observasi
- peluang perbaikan
- ketidaksesuaian
5. Tindakan Perbaikan
Perusahaan melakukan perbaikan terhadap temuan yang ditemukan.
Jenis Temuan dalam Audit ISO
Dalam audit ISO, auditor dapat menemukan beberapa kategori:
Major Non Conformity
Ketidaksesuaian besar yang menunjukkan sistem tidak berjalan efektif.
Minor Non Conformity
Ketidaksesuaian kecil yang perlu diperbaiki.
Observation
Catatan auditor terhadap potensi peningkatan sistem.
Bagaimana Mempersiapkan Audit ISO?
Agar lebih siap menghadapi audit, perusahaan dapat melakukan:
Melakukan Gap Analysis
Perusahaan perlu mengetahui kondisi sistem saat ini dibandingkan persyaratan ISO.
Layanan gap analysis ISO membantu mengidentifikasi kekurangan sebelum audit.
Melakukan Audit Internal
Audit internal membantu perusahaan menemukan masalah sebelum ditemukan auditor eksternal.
Memastikan Dokumen Terkendali
Pastikan seluruh dokumen:
- terbaru
- tersedia
- digunakan
- memiliki rekaman penerapan
Melibatkan Seluruh Karyawan
Setiap karyawan perlu memahami perannya dalam sistem ISO.
Mengapa Menggunakan Konsultan ISO untuk Persiapan Audit?
Persiapan audit ISO membutuhkan pengalaman dalam memahami standar dan metode pemeriksaan auditor.
Menggunakan jasa konsultan ISO membantu perusahaan:
- melakukan evaluasi kesiapan audit
- memperbaiki sistem yang belum sesuai
- mempersiapkan dokumen
- melakukan simulasi audit
- meningkatkan peluang keberhasilan sertifikasi
FAQ Audit ISO
Apa saja yang diperiksa dalam audit ISO?
Audit ISO memeriksa dokumen sistem manajemen, implementasi lapangan, pengelolaan risiko, monitoring, evaluasi, dan tindakan perbaikan.
Apakah audit ISO hanya memeriksa dokumen?
Tidak. Auditor juga memeriksa penerapan sistem dalam aktivitas operasional perusahaan.
Apa bukti yang dibutuhkan saat audit ISO?
Bukti dapat berupa dokumen, formulir, rekaman aktivitas, laporan inspeksi, hasil audit, dan catatan perbaikan.
Apa yang terjadi jika ditemukan ketidaksesuaian?
Perusahaan harus melakukan tindakan perbaikan sesuai hasil temuan audit.
Persiapkan Audit ISO Perusahaan Anda Bersama KonsultanISO.id
Audit ISO bukan hanya proses pemeriksaan, tetapi kesempatan bagi perusahaan untuk meningkatkan sistem kerja dan menemukan peluang perbaikan.
KonsultanISO.id membantu perusahaan mempersiapkan audit ISO melalui layanan konsultasi, gap analysis, dokumentasi, audit internal, hingga pendampingan sertifikasi.
Mulai persiapkan sistem manajemen perusahaan Anda bersama KonsultanISO.id untuk mencapai standar internasional.
