Info Lebih Lanjut Hubungi Kami
Masa Berlaku Sertifikat ISO
Pelajari masa berlaku sertifikat ISO, siklus sertifikasi 3 tahun, audit surveillance, sertifikasi ulang, dan cara menjaga sertifikat ISO tetap aktif.
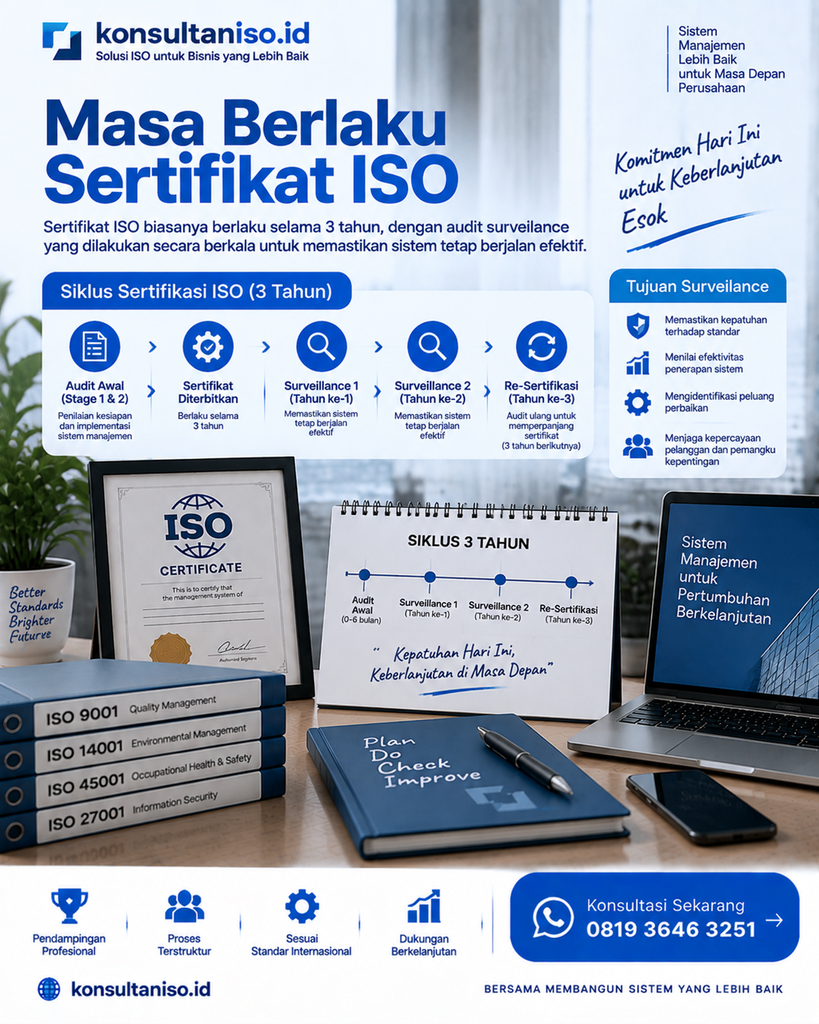
Sertifikat ISO merupakan bukti bahwa perusahaan telah menerapkan sistem manajemen sesuai dengan standar internasional yang ditetapkan oleh ISO (International Organization for Standardization). Namun, sertifikat ISO tidak berlaku selamanya dan harus dipelihara melalui proses audit berkala agar tetap valid.
Masa berlaku sertifikat ISO umumnya adalah 3 tahun sejak tanggal diterbitkan oleh lembaga sertifikasi, dengan kewajiban perusahaan menjalani audit surveillance secara berkala untuk memastikan sistem manajemen tetap diterapkan secara efektif.
Siklus sertifikasi ISO tidak berhenti ketika perusahaan mendapatkan sertifikat. Perusahaan harus menjaga konsistensi penerapan sistem, melakukan evaluasi, memperbaiki ketidaksesuaian, dan mengikuti audit surveillance agar sertifikat tetap aktif.
Apa Itu Masa Berlaku Sertifikat ISO?
Masa berlaku sertifikat ISO adalah periode waktu di mana sertifikat yang diterbitkan oleh lembaga sertifikasi ISO masih dinyatakan valid dan dapat digunakan oleh perusahaan.
Pada umumnya, sertifikat ISO memiliki masa berlaku selama:
3 tahun sejak tanggal penerbitan sertifikat.
Selama periode tersebut, perusahaan wajib menunjukkan bahwa sistem manajemen tetap berjalan sesuai persyaratan standar ISO melalui audit surveillance.
Contohnya:
- Sertifikat diterbitkan: Januari 2026
- Masa berlaku sertifikat: sampai Januari 2029
- Audit surveillance dilakukan secara berkala selama periode tersebut
Apabila perusahaan tidak menjalankan audit surveillance sesuai jadwal, sertifikat ISO dapat ditangguhkan atau dicabut oleh lembaga sertifikasi.
Mengapa Sertifikat ISO Memiliki Masa Berlaku?
Sertifikat ISO memiliki masa berlaku karena sistem manajemen perusahaan harus selalu dipastikan efektivitasnya.
Tujuan adanya masa berlaku sertifikat ISO adalah:
Memastikan Sistem Tetap Diterapkan
Perusahaan harus membuktikan bahwa prosedur dan standar ISO masih dijalankan dalam aktivitas operasional.
Menjaga Kepercayaan Pelanggan
Audit berkala memberikan keyakinan bahwa sertifikat ISO yang dimiliki perusahaan masih relevan dan valid.
Mendorong Perbaikan Berkelanjutan
ISO menerapkan prinsip continual improvement, yaitu perusahaan harus terus meningkatkan efektivitas sistem manajemen.
Memastikan Kepatuhan Terhadap Standar Terbaru
Audit berkala membantu perusahaan menyesuaikan sistem apabila terdapat perubahan persyaratan standar ISO.
Siklus Sertifikasi ISO
Siklus sertifikasi ISO merupakan rangkaian proses mulai dari persiapan sertifikasi, audit awal, penerbitan sertifikat, audit surveillance, hingga sertifikasi ulang.
Secara umum, siklus sertifikasi ISO berlangsung selama 3 tahun.
Berikut tahapan lengkapnya:
1. Tahap Persiapan Implementasi ISO
Sebelum mendapatkan sertifikat ISO, perusahaan harus melakukan persiapan sistem manajemen.
Tahapan persiapan meliputi:
- Menentukan standar ISO yang dibutuhkan.
- Melakukan gap analysis.
- Menyusun dokumen sistem manajemen.
- Membuat prosedur kerja.
- Melakukan pelatihan karyawan.
- Menerapkan sistem ISO.
Contoh standar yang sering diterapkan:
- ISO 9001 Sistem Manajemen Mutu.
- ISO 14001 Sistem Manajemen Lingkungan.
- ISO 45001 Sistem Manajemen Keselamatan dan Kesehatan Kerja.
- ISO 27001 Sistem Manajemen Keamanan Informasi.
- ISO 22000 Sistem Manajemen Keamanan Pangan.
2. Audit Sertifikasi Awal (Initial Certification Audit)
Setelah perusahaan siap, lembaga sertifikasi ISO akan melakukan audit sertifikasi.
Audit sertifikasi biasanya terdiri dari dua tahap.
Audit Stage 1
Pada tahap pertama, auditor melakukan pemeriksaan terhadap:
- Kesiapan dokumen.
- Ruang lingkup sertifikasi.
- Pemahaman organisasi terhadap standar.
- Kesiapan menghadapi audit implementasi.
Tujuan Stage 1 adalah memastikan perusahaan siap untuk masuk ke audit implementasi.
Audit Stage 2
Pada tahap kedua, auditor melakukan pemeriksaan terhadap penerapan sistem ISO di lapangan.
Auditor akan mengevaluasi:
- Kesesuaian proses kerja.
- Bukti penerapan sistem.
- Rekaman kegiatan.
- Pengendalian risiko.
- Efektivitas sistem manajemen.
Jika perusahaan memenuhi persyaratan, lembaga sertifikasi menerbitkan sertifikat ISO.
3. Sertifikat ISO Diterbitkan
Setelah perusahaan berhasil melewati audit sertifikasi, lembaga sertifikasi akan menerbitkan sertifikat ISO.
Informasi yang biasanya tercantum dalam sertifikat:
- Nama organisasi.
- Standar ISO yang digunakan.
- Ruang lingkup sertifikasi.
- Nomor sertifikat.
- Tanggal penerbitan.
- Tanggal berakhir sertifikat.
- Nama lembaga sertifikasi.
Pada tahap ini perusahaan resmi mendapatkan pengakuan bahwa sistem manajemen telah memenuhi standar ISO.
4. Audit Surveillance ISO
Audit surveillance adalah audit pengawasan yang dilakukan selama masa berlaku sertifikat ISO.
Tujuan audit surveillance adalah memastikan perusahaan tetap menerapkan sistem manajemen secara konsisten.
Audit surveillance biasanya dilakukan:
- Minimal satu kali dalam satu tahun.
- Sesuai jadwal yang ditentukan lembaga sertifikasi.
Dalam audit surveillance, auditor dapat memeriksa:
- Implementasi prosedur.
- Rekaman aktivitas.
- Tindakan perbaikan.
- Hasil audit internal.
- Tinjauan manajemen.
- Kinerja proses.
Apa yang Terjadi Jika Tidak Melakukan Surveillance Audit?
Jika perusahaan tidak menjalankan audit surveillance sesuai jadwal, beberapa risiko dapat terjadi:
- Sertifikat ISO dapat ditangguhkan.
- Sertifikat menjadi tidak aktif.
- Sertifikat dapat dicabut.
- Perusahaan kehilangan pengakuan sertifikasi.
Karena itu, perusahaan harus memastikan jadwal surveillance selalu dipantau.
[BUTTON CTA: Jadwalkan Konsultasi Maintenance Sertifikat ISO]
5. Audit Sertifikasi Ulang (Recertification Audit)
Setelah mendekati akhir masa berlaku 3 tahun, perusahaan harus melakukan sertifikasi ulang.
Audit sertifikasi ulang dilakukan untuk memperpanjang masa berlaku sertifikat ISO.
Pada proses ini auditor akan melakukan evaluasi lebih menyeluruh terhadap:
- Efektivitas sistem selama periode sertifikasi.
- Perubahan organisasi.
- Perbaikan berkelanjutan.
- Kepatuhan terhadap standar ISO.
Jika perusahaan memenuhi persyaratan, sertifikat ISO akan diperpanjang untuk siklus berikutnya.
Diagram Siklus Sertifikasi ISO
Implementasi ISO
↓
Initial Certification Audit
↓
Sertifikat ISO Terbit
↓
Surveillance Audit Tahun 1
↓
Surveillance Audit Tahun 2
↓
Recertification Audit Tahun 3
↓
Sertifikat ISO Diperpanjang
Apakah Sertifikat ISO Bisa Kedaluwarsa?
Ya, sertifikat ISO dapat kedaluwarsa apabila:
- Masa berlaku 3 tahun telah selesai.
- Perusahaan tidak melakukan sertifikasi ulang.
- Audit surveillance tidak dilakukan.
- Sistem manajemen tidak lagi memenuhi persyaratan.
Perusahaan harus melakukan perpanjangan sebelum tanggal berakhir sertifikat agar status sertifikasi tetap aktif.
Bagaimana Cara Mempertahankan Sertifikat ISO?
Agar sertifikat ISO tetap berlaku, perusahaan perlu melakukan:
Audit Internal Secara Berkala
Audit internal membantu menemukan masalah sebelum audit eksternal dilakukan.
Tinjauan Manajemen
Manajemen harus mengevaluasi efektivitas sistem dan menentukan tindakan peningkatan.
Pemeliharaan Dokumen
Dokumen ISO harus selalu diperbarui sesuai perubahan proses bisnis.
Pelatihan Karyawan
Karyawan harus memahami perubahan prosedur dan standar kerja.
Tindakan Perbaikan
Setiap temuan audit harus ditindaklanjuti dengan tindakan koreksi.
Peran KonsultanISO.id dalam Pemeliharaan Sertifikat ISO
KonsultanISO.id membantu perusahaan tidak hanya mendapatkan sertifikat ISO, tetapi juga menjaga agar sistem tetap berjalan setelah sertifikasi.
Layanan pendampingan meliputi:
- Persiapan audit surveillance.
- Review dokumen ISO.
- Pendampingan audit eksternal.
- Audit internal ISO.
- Pelatihan sistem manajemen.
- Persiapan sertifikasi ulang.
Dengan pendampingan yang tepat, perusahaan dapat menjaga sertifikat ISO tetap aktif dan memberikan manfaat maksimal bagi bisnis.
Masa berlaku sertifikat ISO umumnya adalah 3 tahun, tetapi validitas sertifikat harus dipertahankan melalui audit surveillance secara berkala.
Siklus sertifikasi ISO terdiri dari tahap persiapan, audit sertifikasi awal, penerbitan sertifikat, surveillance audit, hingga sertifikasi ulang.
Perusahaan yang ingin mempertahankan sertifikat ISO harus memastikan sistem manajemen terus diterapkan, dievaluasi, dan ditingkatkan secara berkelanjutan.
Hubungi KonsultanISO.id untuk mendapatkan pendampingan dalam menjaga sertifikat ISO perusahaan Anda tetap aktif dan sesuai standar.
[BUTTON CTA: Konsultasi Sertifikat ISO Sekarang]
FAQ Masa Berlaku Sertifikat ISO
Masa berlaku sertifikat ISO umumnya adalah 3 tahun sejak tanggal diterbitkan oleh lembaga sertifikasi ISO.
Ya. Setelah masa berlaku 3 tahun berakhir, perusahaan harus mengikuti audit sertifikasi ulang agar sertifikat ISO tetap aktif.
Audit surveillance ISO adalah audit pengawasan yang dilakukan lembaga sertifikasi selama masa berlaku sertifikat untuk memastikan perusahaan tetap menerapkan sistem manajemen sesuai standar.
Umumnya audit surveillance dilakukan satu kali setiap tahun selama periode sertifikasi tiga tahun, sesuai dengan jadwal yang ditentukan lembaga sertifikasi.
Tidak wajib, tetapi konsultan ISO dapat membantu perusahaan mempersiapkan dokumen, melakukan evaluasi sistem, dan menghadapi audit surveillance dengan lebih baik.
Tidak. Sertifikat ISO yang sudah melewati tanggal berlaku tidak lagi valid dan harus melalui proses sertifikasi ulang.